Dead or Alive II
Gates of Olympus
Razor Shark
Reactoonz
36 Coins
Big Bass Splash
Sweet Bonanza
Reactoonz 2
Chicken Road
Phoenix Fortune
Piggy Prizes
Starburst
Midas Casino Login - Detaillierte Anweisungen und Zugriff
Der Zugang zu Midas ist so konzipiert, dass er sofort, sicher und flexibel ist, mit Optionen, die vom traditionellen Login bis zu modernen biometrischen Technologien reichen. Die Authentifizierungsarchitektur kombiniert Komfort und Schutz und ermöglicht es dem Benutzer, die bequemste Methode zu wählen, ohne auf robuste Sicherheitskontrollen zu verzichten. Funktionen wie die geführte Passwortwiederherstellung, Sitzungsverwaltung und Benachrichtigungen bei verdächtigen Zugriffen sind integriert, um Kontrolle und Sicherheit zu bieten. Die Plattform wendet branchenübliche Praktiken an, um Anmeldeinformationen und Sitzungen zu schützen, einschließlich Anti-Betrugs-Lösungen und Verhaltenserkennung. Auf dieser Seite finden Sie alle Informationen zu Zugangsmethoden, Sicherheitsoptionen und Wiederherstellungsverfahren, klar und spielerorientiert erklärt.
Zugangssystem
Das Zugangssystem unterstützt traditionelle Anmeldeinformationen (E-Mail/Passwort), Zwei-Faktor-Authentifizierung (2FA) über OTP-Apps und native biometrische Methoden auf Mobilgeräten wie FaceID und TouchID. Die Implementierung ist modular, um die Kompatibilität über verschiedene Geräte hinweg zu gewährleisten und sichere Fallbacks bereitzustellen, wenn eine Methode nicht verfügbar ist. Die Architektur verwendet kryptografische Token, um Sitzungen sicher aktiv zu halten und die Notwendigkeit zu reduzieren, Anmeldeinformationen häufig neu einzugeben. Für Benutzer mit hohem Risiko stehen zusätzliche Optionen wie Hardware-Token oder die Authentifizierung über spezielle Apps zur Verfügung. Der Anmeldevorgang ist optimiert, um die Latenz zu minimieren und die Benutzererfahrung zu verbessern, ohne die Sicherheit zu beeinträchtigen; alle Authentifizierungsanfragen werden auf verdächtige Muster überwacht, die zusätzliche Kontrollen oder temporäre Sperren auslösen können.
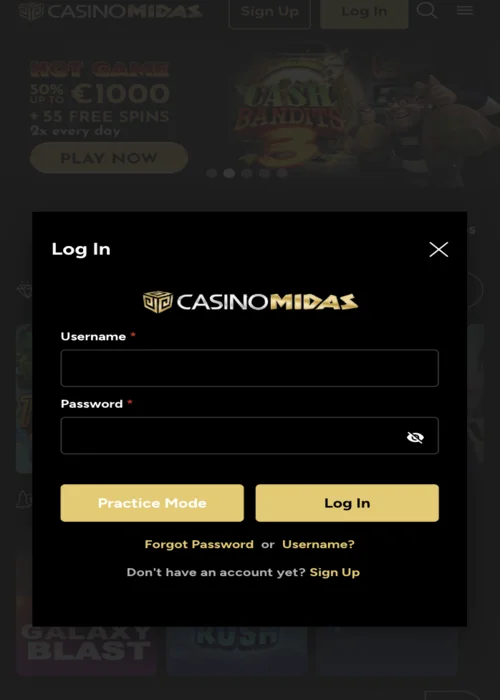
Sichere Authentifizierung
Midas wendet mehrstufige Protokolle für die Authentifizierung an, einschließlich Geräte-Fingerprinting, Geolokalisierungskontrolle, Verhaltensanalyse und Ratenbegrenzung, um Brute-Force-Angriffe zu verhindern. Anomale Erkennungsmodule korrelieren verschiedene Signale (IP, Geräte-Fingerprint, Eingabemuster), um das Risikoniveau zu bestimmen und bei Bedarf automatische Gegenmaßnahmen zu aktivieren. Sitzungsschlüssel werden regelmäßig rotiert und in sicheren Tresoren gespeichert, während die Kommunikation durch erweitertes TLS geschützt ist. Im Falle eines verdächtigen Zugriffs erhält der Benutzer Push-Benachrichtigungen und E-Mails mit Anweisungen, und bei Bedarf wird ein zusätzliches Verifizierungsverfahren eingeleitet, um das Konto zu schützen. Der Ansatz gleicht automatisierte Prävention und menschliches Eingreifen aus, um Sicherheit zu gewährleisten, ohne die legitime Benutzererfahrung unnötig zu beeinträchtigen.
Login schützen
Aktivieren Sie immer die Zwei-Faktor-Authentifizierung, um Ihrem Konto eine zusätzliche Sicherheitsebene hinzuzufügen. Verwenden Sie vertrauenswürdige Geräte und halten Sie Ihre Browser auf dem neuesten Stand, um Schwachstellen zu vermeiden. Teilen Sie niemals Ihre Anmeldeinformationen und verwenden Sie zertifizierte Passwortmanager, um diese sicher zu verwalten. Im Falle eines Zugriffs von einem neuen Standort überprüfen Sie sofort die Benachrichtigungen, um die Aktivität zu bestätigen oder zu blockieren. So verwandeln Sie den Anmeldevorgang in einen sicheren und kontrollierten Prozess.
Verdächtige Aktivitäten erkennen
Überprüfen Sie regelmäßig Ihre Anmeldehistorie im persönlichen Bereich, um ungewöhnliche Muster zu erkennen. Achten Sie auf unerwartete E-Mails oder SMS, die eine Zugangsbestätigung anfordern. Wenn Sie Benachrichtigungen über fehlgeschlagene Anmeldeversuche erhalten, die nicht von Ihnen stammen, ändern Sie sofort Ihr Passwort. Verwenden Sie die Funktion „Alle Geräte abmelden“, um aktive Sitzungen im Verdachtsfall zu beenden. Mit diesen Maßnahmen reduzieren Sie das Risiko einer Kompromittierung Ihres Kontos drastisch.
Mehrere Sitzungen
Die Sitzungsverwaltung ermöglicht den gleichzeitigen Zugriff von maximal drei Geräten mit Echtzeit-Synchronisierung von Guthaben, Präferenzen und Spielaktivitäten. Das Sicherheits-Dashboard zeigt Details zu aktiven Geräten, der letzten Anmeldezeit, der ungefähren Geolokalisierung und der Option zur Fernabmeldung. Der Benutzer kann Limits für aktive Geräte konfigurieren und Warnungen bei neuen Zugriffen von unbekannten Geräten erhalten. In Verdachtsfällen schlägt Midas konservative Maßnahmen vor, wie die temporäre Sperrung der Sitzung und die Anforderung einer Identitätsbestätigung. Diese Funktionen ermöglichen die vollständige Kontrolle über die Sitzungen und reduzieren das Risiko unbefugter Zugriffe, während der Komfort mehrerer Geräte erhalten bleibt.
Schneller Login
Der Ein-Klick-Login ist für als vertrauenswürdig eingestufte Geräte verfügbar und verwendet verschlüsselte lokale Token, die das ständige Neueingeben von Anmeldeinformationen überflüssig machen. Das System ist in die wichtigsten Passwortmanager integriert und unterstützt sicheres Auto-Ausfüllen, wodurch Kompatibilität und Sicherheit gewährleistet werden. Um den Schutz auch auf vertrauenswürdigen Geräten zu gewährleisten, kann der Token an zusätzliche Faktoren wie eine lokale PIN oder Gerätebiometrie gebunden werden. Gastoptionen ermöglichen das Erkunden von Demos ohne Registrierung, wobei sensible Funktionen bis zur Kontoerstellung eingeschränkt sind. Diese Mischung aus Einfachheit und Schutz fördert die Benutzerfreundlichkeit, ohne wesentliche Sicherheitskontrollen zu beeinträchtigen.
Kontoverifizierung
Die Kontoverifizierung nutzt automatisierte OCR-basierte Prozesse zur Datenextraktion aus Dokumenten und Anti-Betrugs-Kontrollen zur Validierung der bereitgestellten Informationen. Der Benutzer kann mehrere Dateien in gängigen Formaten hochladen, wobei die automatische Komprimierung Qualität und Lesbarkeit erhält. Die durchschnittliche Genehmigungszeit beträgt etwa 4 Stunden, während komplexe Fälle innerhalb von 24 Stunden mit dediziertem Support bearbeitet werden. Der Meilensteinverlauf ist im Dashboard zur Transparenz sichtbar, und Benachrichtigungen informieren den Benutzer über jeden Fortschritt. Das Verfahren entspricht den KYC- und AML-Vorschriften und gleicht Schnelligkeit mit regulatorischer Konformität aus.
Erweiterte Sicherheit
Midas implementiert fortschrittliche Schutztechnologien wie End-to-End-Verschlüsselung, rotierende Schlüssel und HSM für sensible Daten. Das Bedrohungserkennungssystem nutzt maschinelles Lernen, um atypische Muster zu identifizieren und in Echtzeit Gegenmaßnahmen zu aktivieren. Regelmäßige Audits und zertifizierte Penetrationstests stellen sicher, dass die Abwehrmaßnahmen aktuell sind und internationalen Standards entsprechen. Zugriffslogs sind unveränderlich und unterliegen einer Aufbewahrungsrichtlinie für Audits und Compliance. Zusammenfassend ist der Sicherheitsstack von Midas darauf ausgelegt, die Angriffsfläche zu reduzieren und die Betriebssicherheit zu gewährleisten, indem sowohl der Benutzer als auch die Infrastruktur geschützt werden.
Sicherheitsoptionen
Nachfolgend ein praktischer Vergleich der relevantesten Authentifizierungs- und Schutzmethoden, um das am besten geeignete Profil für Ihr Risikolevel und Ihre Nutzung zu wählen.
| Methode | Einrichtungszeit | Schutzniveau | Kompatibilität | Nutzungsempfehlung |
|---|---|---|---|---|
| Passwort + 2FA | 2 Min. | Hoch | Alle | Praktische Wahl für die Mehrheit |
| Biometrie | 1 Min. | Sehr hoch | Mobil | Auf persönlichen Geräten verwenden |
| Hardware-Token | 5 Min. | Maximal | Begrenzt | Für Benutzer mit hohem Risiko |
| Verifizierter Social Login | 30 Sek. | Mittel | Verschieden | Bequem, aber Sicherheit prüfen |
| Gast (Demo) | Sofort | Niedrig | Alle | Nur zur Erkundung |
Die Kombination aus Passwort und 2FA stellt den besten Kompromiss zwischen Benutzerfreundlichkeit und Sicherheit für die Mehrheit der Benutzer dar; Biometrie wird auf Mobilgeräten aus Bequemlichkeit empfohlen, während Hardware-Token für Profile mit maximalen Schutzanforderungen empfohlen werden.
Die richtige Schutzmethode wählen
Bewerten Sie immer Ihr Risikoniveau, bevor Sie die Authentifizierungsmethode auswählen. Für den täglichen Gebrauch bietet die Kombination aus Passwort und 2FA ein ideales Gleichgewicht zwischen Geschwindigkeit und Sicherheit. Wenn Sie häufig mobil spielen, aktivieren Sie die Biometrie, um den Zugriff zu beschleunigen und gleichzeitig ein hohes Schutzniveau zu gewährleisten. Reservieren Sie Hardware-Token für Hochrisikoszenarien oder wenn Sie erhebliche Beträge verwalten. Auf diese Weise erstellen Sie ein maßgeschneidertes Sicherheitsprofil, ohne auf Komfort zu verzichten.
Fazit — Zugangszusammenfassung
Das Zugangsmodell von Midas gleicht Flexibilität und Schutz aus und bietet skalierbare Optionen, die von Demo-Gästen bis hin zu Enterprise-Methoden für fortgeschrittene Benutzer reichen. Automatisierte Überprüfungen, Verhaltensüberwachung und schnelle Wiederherstellungsverfahren stellen sicher, dass der Benutzer die Kontrolle und Ruhe behält. Der modulare Ansatz ermöglicht das Hinzufügen von Sicherheitsebenen, ohne die tägliche Erfahrung zu beeinträchtigen, während Audit- und Logging-Richtlinien Transparenz und Compliance gewährleisten. Durch Benutzeraufklärung und konfigurierbare Optionen zielt Midas darauf ab, Sicherheit für alle Spieler zugänglich und verständlich zu machen. Zusammenfassend ist der Zugang bei Midas darauf ausgelegt, das Konto zu schützen, während Einfachheit und Geschwindigkeit der Nutzung erhalten bleiben.
FAQ
Traditionelle Anmeldedaten, 2FA über OTP-App, Biometrie auf Mobilgeräten, Hardware-Token für fortgeschrittene Benutzer und verifizierte Social-Login-Optionen.
Die Wiederherstellung erfolgt über einen geführten Prozess per E-Mail oder SMS mit zusätzlichen Verifizierungsschritten; für komplexe Fälle steht ein 24/7 Chat-Support zur Verfügung.
Ja: Das Dashboard zeigt aktive Geräte und die letzte Anmeldezeit an und ermöglicht die Fernabmeldung mit einem Klick, um das Konto zu schützen.
Nein: Biometrische Daten verbleiben auf dem Gerät; Midas erhält nur Bestätigungstoken, nicht die rohen biometrischen Daten.
Dies hängt von der Komplexität des Falls ab: In Standardsituationen erfolgt die Lösung innerhalb von 4 Stunden, während komplexere Fälle mit dediziertem Support bis zu 24 Stunden dauern können.