Dead or Alive II
Gates of Olympus
Razor Shark
Reactoonz
36 Coins
Big Bass Splash
Sweet Bonanza
Reactoonz 2
Chicken Road
Phoenix Fortune
Piggy Prizes
Starburst
Midas Casino Inloggen - Gedetailleerde instructies en toegang
Inloggen bij Midas Casino is ontworpen om direct, veilig en flexibel te zijn, met opties variërend van traditionele login tot moderne biometrische technologieën. De authenticatie-architectuur combineert gemak met bescherming, waardoor de gebruiker de meest comfortabele methode kan kiezen zonder in te boeten aan robuuste beveiligingscontroles. Functionaliteiten zoals begeleid wachtwoordherstel, sessiebeheer en meldingen van verdachte aanmeldingen zijn geïntegreerd om controle en gemoedsrust te bieden. Het platform past industriestandaard praktijken toe om inloggegevens en sessies te beveiligen, inclusief anti-fraudeoplossingen en gedragsdetectie. Op deze pagina vindt u alle informatie over inlogmethoden, beveiligingsopties en herstelprocedures, duidelijk en spelersgericht uitgelegd.
Toegangssysteem
Het toegangssysteem ondersteunt traditionele inloggegevens (e-mail/wachtwoord), tweefactorauthenticatie (2FA) via OTP-apps en native biometrische methoden op mobiel, zoals FaceID en TouchID. De implementatie is modulair om cross-device compatibiliteit te garanderen, met veilige fallbacks wanneer een methode niet beschikbaar is. De architectuur maakt gebruik van cryptografische tokens om sessies veilig actief te houden en de noodzaak om inloggegevens frequent opnieuw in te voeren te verminderen. Voor gebruikers met een hoog risico zijn aanvullende opties beschikbaar, zoals hardwaretokens of authenticatie via speciale apps. De inlogstroom is geoptimaliseerd om latentie te minimaliseren en de gebruikerservaring te verbeteren zonder de beveiliging in gevaar te brengen; alle authenticatieaanroepen worden gemonitord op verdachte patronen die aanvullende controles of tijdelijke blokkades kunnen activeren.
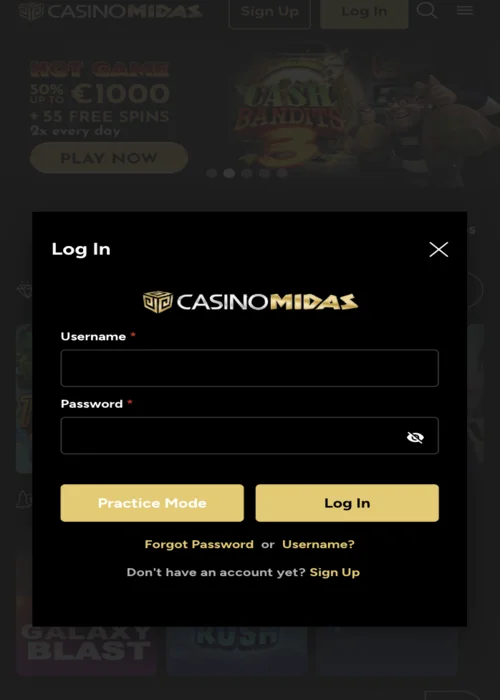
Veilige Authenticatie
Midas past meerlaagse protocollen toe voor authenticatie, inclusief apparaat-fingerprinting, geolocatiecontrole, gedragsanalyse en rate limiting om brute force-aanvallen te voorkomen. De modules voor anomaliedetectie correleren verschillende signalen (IP, apparaat-fingerprint, invoerpatronen) om het risiconiveau te bepalen en automatisch tegenmaatregelen te activeren wanneer nodig. Sessiesleutels worden periodiek geroteerd en opgeslagen in veilige kluizen, terwijl communicatie wordt beschermd door geavanceerde TLS. In geval van verdachte toegang ontvangt de gebruiker pushmeldingen en e-mails met instructies en, indien vereist, wordt een aanvullende verificatieprocedure gestart om de account te beschermen. De aanpak balanceert geautomatiseerde preventie en menselijke interventie om veiligheid te garanderen zonder de legitieme gebruikerservaring onnodig te beïnvloeden.
Beveilig uw login
Activeer altijd tweefactorauthenticatie om een extra verdedigingslaag aan uw account toe te voegen. Gebruik betrouwbare apparaten en houd browsers up-to-date om kwetsbaarheden te voorkomen. Deel nooit uw inloggegevens en gebruik gecertificeerde wachtwoordmanagers om deze veilig te beheren. Controleer bij toegang vanaf een nieuwe locatie onmiddellijk de meldingen om de activiteit te bevestigen of te blokkeren. Zo transformeert u de inlogfase in een veilig en gecontroleerd proces.
Verdachte activiteiten herkennen
Controleer regelmatig de inloggeschiedenis via uw persoonlijke paneel om ongebruikelijke patronen te detecteren. Let op onverwachte e-mails of sms-berichten die om inlogbevestiging vragen. Als u meldingen ontvangt van mislukte pogingen die niet door u zijn gedaan, wijzig dan onmiddellijk uw wachtwoord. Gebruik de functie "alle apparaten uitloggen" om actieve sessies te sluiten in geval van verdenking. Met deze voorzorgsmaatregelen vermindert u drastisch het risico op compromittering van uw account.
Meerdere Sessies
Sessiebeheer maakt gelijktijdige toegang mogelijk vanaf maximaal drie apparaten met real-time synchronisatie van saldo, voorkeuren en spelactiviteiten. Het beveiligingsdashboard toont details over actieve apparaten, tijdstip van laatste toegang, geschatte geolocatie en de optie voor externe uitloggen. De gebruiker kan limieten instellen voor actieve apparaten en waarschuwingen ontvangen bij nieuwe aanmeldingen vanaf onbekende apparaten. In verdachte scenario's stelt Midas conservatieve maatregelen voor, zoals tijdelijke blokkering van de sessie en een verzoek om identiteitsherbevestiging. Deze functionaliteiten bieden volledige controle over sessies en verminderen het risico op ongeautoriseerde toegang, terwijl het gemak van meerdere apparaten behouden blijft.
Snelle Login
De one-click login is beschikbaar voor als betrouwbaar beschouwde apparaten, waarbij gebruik wordt gemaakt van versleutelde lokale tokens die het continu opnieuw invoeren van inloggegevens voorkomen. Het systeem is geïntegreerd met de belangrijkste wachtwoordmanagers en ondersteunt veilige auto-fill, waardoor compatibiliteit en veiligheid behouden blijven. Om bescherming te garanderen, zelfs op vertrouwde apparaten, kan het token worden gekoppeld aan aanvullende factoren zoals een lokale pincode of apparaatbiometrie. Gastopties maken het mogelijk om demo's te verkennen zonder registratie, waarbij gevoelige functionaliteiten worden beperkt totdat een account is aangemaakt. Deze mix van eenvoud en bescherming bevordert de bruikbaarheid zonder essentiële beveiligingscontroles in gevaar te brengen.
Accountverificatie
Accountverificatie maakt gebruik van geautomatiseerde processen op basis van OCR voor data-extractie uit documenten en anti-fraudecontroles om de verstrekte informatie te valideren. De gebruiker kan meerdere bestanden in gangbare formaten uploaden, met automatische compressie die de kwaliteit en leesbaarheid behoudt. De gemiddelde goedkeuringstijd is ongeveer 4 uur, terwijl complexe gevallen binnen 24 uur worden afgehandeld met speciale ondersteuning. De geschiedenis van mijlpalen is zichtbaar in het dashboard voor transparantie, en meldingen informeren de gebruiker over elke voortgang. De procedure voldoet aan KYC- en AML-regelgeving, waarbij snelheid en reglementaire conformiteit in balans zijn.
Geavanceerde Beveiliging
Midas implementeert geavanceerde beveiligingstechnologieën zoals end-to-end encryptie, roterende sleutels en HSM voor gevoelige gegevens. Het detectiesysteem voor bedreigingen maakt gebruik van machine learning om atypische patronen te identificeren en in real-time tegenmaatregelen te activeren. Periodieke audits en gecertificeerde penetratietests zorgen ervoor dat de verdediging up-to-date is en voldoet aan internationale standaarden. Toegangslogboeken zijn onveranderlijk en onderworpen aan retentiebeleid voor audits en compliance. Kortom, de beveiligingsstack van Midas is ontworpen om het aanvalsoppervlak te verkleinen en operationele betrouwbaarheid te garanderen, zowel de gebruiker als de infrastructuur te beschermen.
Beveiligingsopties
Hieronder vindt u een praktische vergelijking van de meest relevante authenticatie- en beschermingsmethoden om het profiel te kiezen dat het beste past bij uw risiconiveau en gebruik.
| Methode | Insteltijd | Beschermingsniveau | Compatibiliteit | Gebruiksadvies |
|---|---|---|---|---|
| Wachtwoord + 2FA | 2 min | Hoog | Alle | Praktische keuze voor de meeste gebruikers |
| Biometrie | 1 min | Zeer hoog | Mobiel | Gebruik op persoonlijke apparaten |
| Hardwaretoken | 5 min | Maximaal | Beperkt | Voor gebruikers met hoog risico |
| Geverifieerde Social Login | 30s | Gemiddeld | Verschillend | Handig, maar evalueer de veiligheid |
| Gast (demo) | Direct | Laag | Alle | Alleen voor verkenning |
De combinatie wachtwoord+2FA vertegenwoordigt het beste compromis tussen bruikbaarheid en veiligheid voor de meeste gebruikers; biometrie wordt aanbevolen op mobiel voor gemak, terwijl hardwaretokens worden aanbevolen voor profielen met maximale beschermingsbehoeften.
De juiste bescherming kiezen
Evalueer altijd uw risiconiveau voordat u de authenticatiemethode selecteert. Voor dagelijks gebruik biedt de combinatie wachtwoord + 2FA een ideale balans tussen snelheid en veiligheid. Als u vaak mobiel speelt, activeer dan biometrie om de toegang te versnellen met behoud van een hoog beschermingsniveau. Reserveer hardwaretokens voor scenario's met een hoog risico of wanneer u aanzienlijke bedragen beheert. Op deze manier bouwt u een beveiligingsprofiel op maat zonder in te boeten aan gemak.
Conclusie — Toegangsoverzicht
Het toegangsmodel van Midas balanceert flexibiliteit en bescherming, en biedt schaalbare opties variërend van gastdemo tot enterprise-methoden voor geavanceerde gebruikers. Geautomatiseerde verificaties, gedragsmonitoring en snelle herstelprocedures zorgen ervoor dat de gebruiker controle en gemoedsrust behoudt. De modulaire aanpak maakt het mogelijk om beveiligingslagen toe te voegen zonder de dagelijkse ervaring in gevaar te brengen, terwijl audit- en logbeleid transparantie en conformiteit garanderen. Door middel van gebruikerseducatie en configureerbare opties streeft Midas ernaar om veiligheid een toegankelijke en begrijpelijke waarde te maken voor alle spelers. Kortom, de toegang tot Midas is ontworpen om de account te beschermen met behoud van eenvoud en gebruikssnelheid.
Veelgestelde vragen
Traditionele inloggegevens, 2FA via OTP-app, biometrie op mobiel, hardware-tokens voor geavanceerde gebruikers en geverifieerde social login-opties.
Herstel vindt plaats via een geleide procedure via e-mail of sms met aanvullende verificatiestappen; voor complexe gevallen is 24/7 chatondersteuning beschikbaar.
Ja: het dashboard toont actieve apparaten, de tijd van de laatste toegang en maakt externe ontkoppeling met één klik mogelijk om het account te beschermen.
Nee: biometrische gegevens blijven op het apparaat; Midas ontvangt alleen bevestigingstokens, niet de ruwe biometrische gegevens.
Dit hangt af van de complexiteit van het geval: in standaard situaties vindt de oplossing binnen 4 uur plaats, terwijl complexere gevallen tot 24 uur kunnen duren met toegewijde ondersteuning.